- Algeria
- Bahamas
- Bahrain
- Belarus
- Belgium
- Belize
- Benin
- Bermuda
- Bhutan
- Bolivia
- Bonaire, Sint Eustatius, and Saba
- Botswana
- Bouvet Island
- Brazil
- British Indian Ocean Territory
- British Virgin Islands
- Brunei
- Bulgaria
- Burkina Faso
- Burundi
- Cambodia
- Cameroon
- Canada
- Cape Verde
- Cayman Islands
- Central African Republic
- Chad
- Chile
- China
- Christmas Island
- Cocos [Keeling] Islands
- Colombia
- Comoros
- Cook Islands
- Costa Rica
- Croatia
- Cuba
- Curaçao
- Cyprus
- Czech Republic
- Congo - Kinshasa
- Denmark
- Djibouti
- Dominica
- Dominican Republic
- Timor-Leste
- Ecuador
- Egypt
- El Salvador
- Equatorial Guinea
- Eritrea
- Estonia
- Ethiopia
- Falkland Islands
- Faroe Islands
- Fiji
- Finland
- France
- French Guiana
- French Polynesia
- French Southern Territories
- Gabon
- Gambia
- Georgia
- Germany
- Ghana
- Gibraltar
- Greece
- Greenland
- Grenada
- Guadeloupe
- Guam
- Guatemala
- Guernsey
- Guinea
- Guinea-Bissau
- Guyana
- Haiti
- Heard Island and McDonald Islands
- Honduras
- Hong Kong SAR China
- Hungary
- Iceland
- India
- Indonesia
- Iran
- Iraq
- Ireland
- Isle of Man
- Israel
- Italy
- Côte d’Ivoire
- Jamaica
- Japan
- Jersey
- Jordan
- Kazakhstan
- Kenya
- Kiribati
- Kosovo
- Kuwait
- Kyrgyzstan
- Laos
- Latvia
- Lebanon
- Lesotho
- Liberia
- Libya
- Liechtenstein
- Lithuania
- Luxembourg
- Macau SAR China
- Macedonia
- Madagascar
- Malawi
- Malaysia
- Maldives
- Mali
- Malta
- Marshall Islands
- Martinique
- Mauritania
- Mauritius
- Mayotte
- Mexico
- Micronesia
- Moldova
- Monaco
- Mongolia
- Montenegro
- Montserrat
- Morocco
- Mozambique
- Myanmar [Burma]
- Namibia
- Nauru
- Nepal
- Netherlands
- New Caledonia
- New Zealand
- Nicaragua
- Niger
- Nigeria
- Niue
- Norfolk Island
- North Korea
- Northern Mariana Islands
- Norway
- Oman
- Pakistan
- Palau
- Palestinian Territories
- Panama
- Papua New Guinea
- Paraguay
- Peru
- Philippines
- Pitcairn Islands
- Poland
- Portugal
- Puerto Rico
- Qatar
- Congo - Brazzaville
- Réunion
- Romania
- Russia
- Rwanda
- Saint Barthélemy
- Saint Helena
- Saint Kitts and Nevis
- Saint Lucia
- Saint Martin
- Saint Pierre and Miquelon
- Saint Vincent and the Grenadines
- Samoa
- San Marino
- São Tomé and Príncipe
- Saudi Arabia
- Senegal
- Serbia
- Serbia and Montenegro
- Seychelles
- Sierra Leone
- Singapore
- Sint Maarten
- Slovakia
- Slovenia
- Solomon Islands
- Somalia
- South Africa
- South Georgia and the South Sandwich Islands
- South Korea
- South Sudan
- Spain
- Sri Lanka
- Sudan
- Suriname
- Svalbard and Jan Mayen
- Swaziland
- Sweden
- Switzerland
- Syria
- Taiwan
- Tajikistan
- Tanzania
- Thailand
- Togo
- Tokelau
- Tonga
- Trinidad and Tobago
- Tunisia
- Turkey
- Turkmenistan
- Turks and Caicos Islands
- Tuvalu
- U.S. Virgin Islands
- Uganda
- Ukraine
- United Kingdom
- United States
- U.S. Minor Outlying Islands
- Uruguay
- Uzbekistan
- Vanuatu
- Vatican City
- Venezuela
- Vietnam
- Wallis and Futuna
- Western Sahara
- Yemen
- Zambia
- Zimbabwe
 by Ts Hasnan
- 18, Nov 2026
Azure Front Door Premium Sediakan mTLS: Merancang Pengesahan Sijil untuk API
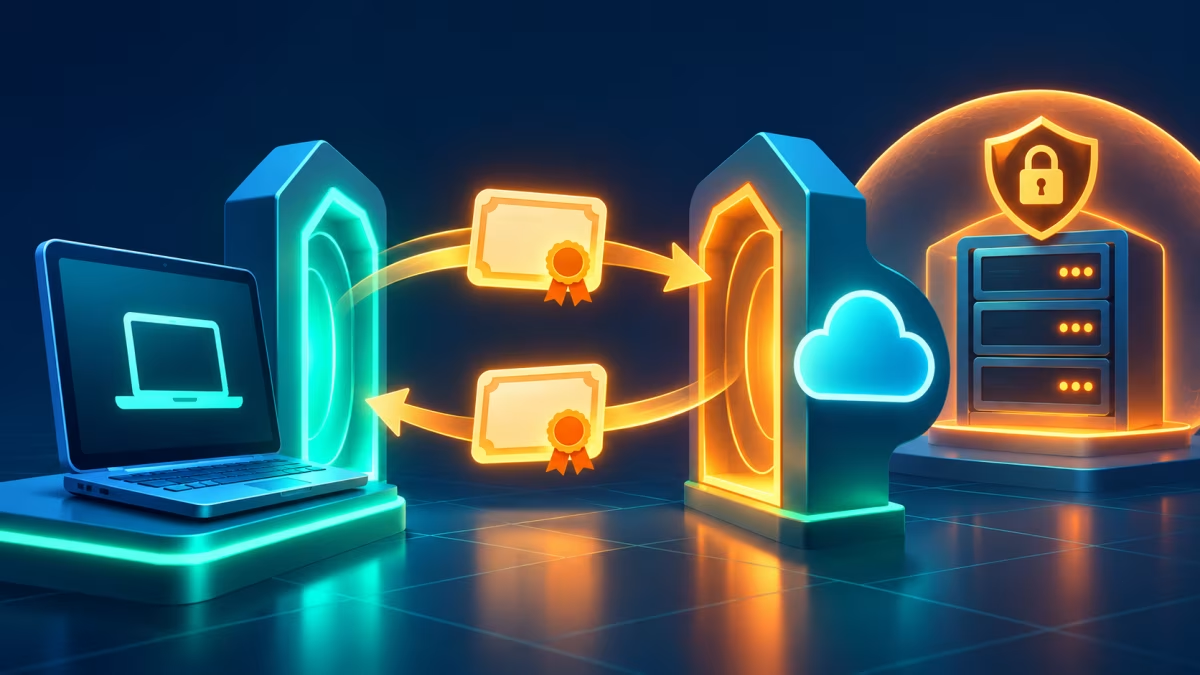
Microsoft mengumumkan bahawa pengesahan mutual TLS atau mTLS kini tersedia secara umum pada Azure Front Door Premium. Ciri ini membolehkan perkhidmatan meminta dan mengesahkan sijil klien di pinggir rangkaian sebelum permintaan dihantar kepada aplikasi di belakangnya.
Bagi pasukan yang mengurus API rakan niaga atau peranti yang perlu dikenal pasti melalui sijil, perkembangan ini membuka satu pilihan untuk meletakkan semakan lebih awal dalam laluan permintaan. Namun, cara pengesahan dikonfigurasi dan cara pelayan origin dilindungi tetap menentukan hasilnya.
Apa yang diumumkan Microsoft
Dalam kemas kini Azure pada 12 November 2026, Microsoft menyatakan bahawa mTLS tersedia secara umum pada peringkat Premium. Pengumuman itu menyebut penggunaan sijil klien X.509 untuk membantu melindungi aplikasi dan API, termasuk dalam hubungan antara perniagaan dan sistem Internet of Things.
Microsoft turut menerangkan pilihan konfigurasi pihak berkuasa sijil yang dipercayai. Organisasi boleh memuat naik sijil akar CA sahaja melalui Azure Key Vault. Dalam keadaan itu, klien perlu menghantar sijil klien bersama semua sijil perantaraan yang diperlukan semasa sambungan TLS. Front Door kemudian membina dan menyemak rantaian tersebut apabila pengesahan di pinggir rangkaian diaktifkan.
Sumber: Generally Available: Azure Front Door mutual TLS authentication; Mutual TLS authentication in Azure Front Door.
Mengapa sijil klien diperlukan
Dalam sambungan HTTPS biasa, klien menyemak sijil pelayan untuk membantu memastikan ia berhubung dengan pelayan yang dimaksudkan. Dengan mTLS, klien turut mengemukakan sijil supaya pihak pelayan atau perkhidmatan di hadapannya dapat mengesahkan identiti klien berdasarkan konfigurasi yang ditetapkan.
Sebagai contoh, sebuah API pembekal boleh menerima sambungan daripada sistem rakan niaga yang mempunyai sijil daripada CA yang dipercayai. Sijil itu memberi satu asas untuk mengenal pasti klien yang menyambung. Aplikasi masih perlu menentukan tindakan dan data yang dibenarkan untuk klien tersebut; penerimaan sijil sahaja tidak menjawab soalan kebenaran akses.
Sumber: Mutual TLS authentication in Azure Front Door.
Empat mod, tanggungjawab berbeza
Menurut dokumentasi Microsoft, mod yang mewajibkan dan mengesahkan sijil membolehkan Front Door menjalankan semakan sebelum meneruskan permintaan. Semakan itu merangkumi kehadiran dan kesahan sijil serta rantaian kepercayaan; pilihan semakan tambahan termasuk status pembatalan dan senarai nama yang dibenarkan.
Terdapat juga mod yang mewajibkan sijil tanpa mengesahkannya di Front Door, mod yang mengesahkan sijil hanya jika ia dikemukakan, dan mod laluan ke origin. Dalam mod yang menyerahkan pengesahan kepada origin, pasukan perlu memastikan aplikasi di belakang Front Door benar-benar menjalankan semakan yang diperlukan. Memilih mod yang menerima permintaan tanpa sijil juga membawa kesan yang berbeza daripada mewajibkan sijil.
Sumber: Mutual TLS authentication in Azure Front Door.
Lindungi laluan ke origin
Semakan di pinggir rangkaian boleh dipintas jika klien masih dapat menghubungi pelayan origin secara terus. Microsoft mengesyorkan kawalan akses pada origin supaya permintaan yang tidak melalui Front Door disekat.
Untuk origin beralamat IP awam, dokumentasi Microsoft menerangkan penggunaan penapisan IP bersama semakan pengecam profil Front Door. Penapisan IP sahaja tidak membezakan profil Front Door milik organisasi daripada profil pelanggan Azure lain yang berkongsi julat alamat yang sama. Pasukan perlu menilai kawalan yang sesuai dengan jenis origin dan mengujinya sebagai sebahagian daripada keseluruhan laluan permintaan.
Sumber: Mutual TLS authentication in Azure Front Door; Secure traffic to Azure Front Door origins.
Rancang perubahan dan kitaran sijil
Microsoft menyatakan bahawa mengaktifkan atau menyahaktifkan mTLS pada domain sedia ada boleh menyebabkan gangguan kerana perkaitan domain dan endpoint perlu diubah. Dokumentasinya mengesyorkan penggunaan domain dan endpoint baharu untuk mengurangkan risiko gangguan yang tidak perlu. Laluan yang menggunakan mTLS juga mempunyai sekatan terhadap caching.
Pengurusan sijil memerlukan perancangan berterusan. Dokumentasi menyatakan putaran automatik bagi konfigurasi CA tidak disokong, tetapi dua sijil CA boleh dilampirkan untuk membantu peralihan. Semakan pembatalan yang diterangkan menggunakan OCSP. Pasukan wajar memahami siapa yang mengeluarkan sijil, bila ia tamat tempoh dan bagaimana klien akan menerima pengganti.
Sumber: Mutual TLS authentication in Azure Front Door.
Cadangan editorial untuk pasukan di Malaysia
Bagi pasukan IT Malaysia yang menilai ciri ini, mulakan dengan satu API ujian dan satu rakan integrasi yang boleh menyelaraskan penghantaran sijil. Catat pihak yang bertanggungjawab mengeluarkan, memasang dan menggantikan sijil pada kedua-dua belah sambungan. Semak juga pelan perkhidmatan, kos dan ketersediaan yang berkaitan dengan akaun sebelum membuat keputusan.
Uji sijil yang sah, tamat tempoh, tidak dipercayai dan tiada sijil; kemudian sahkan sama ada setiap keputusan sepadan dengan mod yang dipilih. Uji juga cubaan mengakses origin secara terus dan sediakan cara untuk memantau kegagalan. Jika integrasi melibatkan pelanggan atau pembekal, jadualkan perubahan bersama mereka supaya masalah sijil tidak disalah anggap sebagai kerosakan API.
Sumber: Mutual TLS authentication in Azure Front Door; Secure traffic to Azure Front Door origins.
Rujukan
- Generally Available: Azure Front Door mutual TLS authentication — 2026-11-12
- Mutual TLS authentication in Azure Front Door
- Secure traffic to Azure Front Door origins
Disediakan secara automatik dengan bantuan AI berdasarkan sumber yang dipautkan. Semakan sumber: 2026-11-18. Gambar utama ialah ilustrasi janaan AI, bukan foto peristiwa sebenar.
Kumpulan perkongsian peluang kerjaya dalam bidang Teknologi Maklumat(ICT) di Malaysia.