- Algeria
- Bahamas
- Bahrain
- Belarus
- Belgium
- Belize
- Benin
- Bermuda
- Bhutan
- Bolivia
- Bonaire, Sint Eustatius, and Saba
- Botswana
- Bouvet Island
- Brazil
- British Indian Ocean Territory
- British Virgin Islands
- Brunei
- Bulgaria
- Burkina Faso
- Burundi
- Cambodia
- Cameroon
- Canada
- Cape Verde
- Cayman Islands
- Central African Republic
- Chad
- Chile
- China
- Christmas Island
- Cocos [Keeling] Islands
- Colombia
- Comoros
- Cook Islands
- Costa Rica
- Croatia
- Cuba
- Curaçao
- Cyprus
- Czech Republic
- Congo - Kinshasa
- Denmark
- Djibouti
- Dominica
- Dominican Republic
- Timor-Leste
- Ecuador
- Egypt
- El Salvador
- Equatorial Guinea
- Eritrea
- Estonia
- Ethiopia
- Falkland Islands
- Faroe Islands
- Fiji
- Finland
- France
- French Guiana
- French Polynesia
- French Southern Territories
- Gabon
- Gambia
- Georgia
- Germany
- Ghana
- Gibraltar
- Greece
- Greenland
- Grenada
- Guadeloupe
- Guam
- Guatemala
- Guernsey
- Guinea
- Guinea-Bissau
- Guyana
- Haiti
- Heard Island and McDonald Islands
- Honduras
- Hong Kong SAR China
- Hungary
- Iceland
- India
- Indonesia
- Iran
- Iraq
- Ireland
- Isle of Man
- Israel
- Italy
- Côte d’Ivoire
- Jamaica
- Japan
- Jersey
- Jordan
- Kazakhstan
- Kenya
- Kiribati
- Kosovo
- Kuwait
- Kyrgyzstan
- Laos
- Latvia
- Lebanon
- Lesotho
- Liberia
- Libya
- Liechtenstein
- Lithuania
- Luxembourg
- Macau SAR China
- Macedonia
- Madagascar
- Malawi
- Malaysia
- Maldives
- Mali
- Malta
- Marshall Islands
- Martinique
- Mauritania
- Mauritius
- Mayotte
- Mexico
- Micronesia
- Moldova
- Monaco
- Mongolia
- Montenegro
- Montserrat
- Morocco
- Mozambique
- Myanmar [Burma]
- Namibia
- Nauru
- Nepal
- Netherlands
- New Caledonia
- New Zealand
- Nicaragua
- Niger
- Nigeria
- Niue
- Norfolk Island
- North Korea
- Northern Mariana Islands
- Norway
- Oman
- Pakistan
- Palau
- Palestinian Territories
- Panama
- Papua New Guinea
- Paraguay
- Peru
- Philippines
- Pitcairn Islands
- Poland
- Portugal
- Puerto Rico
- Qatar
- Congo - Brazzaville
- Réunion
- Romania
- Russia
- Rwanda
- Saint Barthélemy
- Saint Helena
- Saint Kitts and Nevis
- Saint Lucia
- Saint Martin
- Saint Pierre and Miquelon
- Saint Vincent and the Grenadines
- Samoa
- San Marino
- São Tomé and Príncipe
- Saudi Arabia
- Senegal
- Serbia
- Serbia and Montenegro
- Seychelles
- Sierra Leone
- Singapore
- Sint Maarten
- Slovakia
- Slovenia
- Solomon Islands
- Somalia
- South Africa
- South Georgia and the South Sandwich Islands
- South Korea
- South Sudan
- Spain
- Sri Lanka
- Sudan
- Suriname
- Svalbard and Jan Mayen
- Swaziland
- Sweden
- Switzerland
- Syria
- Taiwan
- Tajikistan
- Tanzania
- Thailand
- Togo
- Tokelau
- Tonga
- Trinidad and Tobago
- Tunisia
- Turkey
- Turkmenistan
- Turks and Caicos Islands
- Tuvalu
- U.S. Virgin Islands
- Uganda
- Ukraine
- United Kingdom
- United States
- U.S. Minor Outlying Islands
- Uruguay
- Uzbekistan
- Vanuatu
- Vatican City
- Venezuela
- Vietnam
- Wallis and Futuna
- Western Sahara
- Yemen
- Zambia
- Zimbabwe
 by Ts Hasnan
- 16, Nov 2026
Windows Perketat Tandatangan NTLM: Masa Menyemak Sambungan Sebelum Penguatkuasaan 2027
Microsoft memulakan perubahan keselamatan kepada pengesahan NTLM melalui kemas kini Windows yang dikeluarkan pada 10 November 2026. Peranti klien kini mula menawarkan tandatangan mesej NTLM secara lalai bagi sambungan bukan tanpa nama.
Perubahan ini memberi pasukan IT masa untuk mengenal pasti sambungan yang belum menggunakan tandatangan sebelum fasa kedua yang dirancang pada Mei 2027. Bagi organisasi yang masih bergantung pada sistem lama, semakan keserasian awal boleh membantu mengelakkan gangguan akses kemudian.
Apa yang berubah pada November
Menurut Microsoft, kemas kini yang dikeluarkan pada dan selepas 10 November mengandungi perlindungan tambahan untuk CVE-2026-118737. Dalam fasa pertama, klien Windows mula menawarkan tandatangan NTLM secara lalai, sementara pelayan masih menerima klien yang menggunakan atau tidak menggunakan tandatangan.
Nota keluaran Windows Server 2022 turut menyenaraikan perubahan ini dalam kemas kini keselamatan KB5131090. Microsoft menyatakan bahawa ia membantu mengurangkan pendedahan kepada serangan NTLM relay dan menyediakan pengauditan untuk mengenal pasti sambungan tanpa tandatangan.
Dokumentasi Microsoft menyenaraikan beberapa versi Windows 11, Windows 10 Enterprise LTSC 2021 dan Windows Server 2016 hingga 2025 dalam skop panduan tersebut. Pentadbir tetap perlu menyemak versi, status sokongan dan kemas kini yang sesuai untuk setiap peranti.
Sumber: NTLM signing security improvements in Windows; November 10, 2026—KB5131090 (OS Build 20348.5870).
Mengapa tandatangan mesej penting
NTLM ialah mekanisme pengesahan yang boleh terlibat apabila aplikasi atau peranti berkomunikasi dengan perkhidmatan rangkaian. Dalam serangan relay, penyerang cuba menyampaikan semula proses pengesahan untuk mendapatkan akses kepada perkhidmatan lain.
Tandatangan mesej yang dirundingkan menggunakan kunci sesi membantu melindungi integriti komunikasi tersebut. Microsoft menjelaskan bahawa mod lama ALWAYS_SIGN boleh menjadi penanda tanpa perlindungan kriptografi sebenar jika tandatangan SIGN tidak dirundingkan.
Menawarkan tandatangan juga tidak bermakna semua sambungan sudah dilindungi. Microsoft menyatakan bahawa jika pelayan lama tidak menyokong SIGN, klien boleh kembali kepada tingkah laku lama tanpa menyebabkan sambungan gagal. Oleh itu, kejayaan log masuk sahaja belum membuktikan sambungan telah menggunakan tandatangan.
Sumber: NTLM signing security improvements in Windows.
Apa yang dirancang untuk Mei 2027
Dalam fasa kedua yang dirancang pada Mei 2027, Microsoft menyatakan bahawa pelayan Windows akan mula memerlukan tandatangan NTLM secara lalai. Klien yang tidak menawarkannya akan ditolak oleh pelayan yang menguatkuasakan keperluan tersebut.
Ini ialah rancangan masa depan, bukan perubahan yang sudah dikuatkuasakan pada November 2026. Microsoft juga menyatakan bahawa perubahan ini terpakai kepada NTLM, bukan Kerberos; sambungan tanpa nama dan akaun tetamu mempunyai pengecualian yang dinyatakan dalam panduannya.
Semua versi Windows Server yang disokong mempunyai kemampuan tandatangan NTLM, menurut Microsoft. Namun, persekitaran sebenar mungkin turut mengandungi klien atau perkhidmatan lain yang perlu diuji secara berasingan.
Sumber: NTLM signing security improvements in Windows.
Gunakan audit untuk mencari sambungan yang perlu diberi perhatian
Microsoft mengarahkan pentadbir menyemak Event ID 4023 di bahagian pelayan dan Event ID 4022 di bahagian klien dalam log Microsoft-Windows-NTLM/Operational. Dokumentasi menyatakan bahawa acara ini tersedia pada Windows Server 2019 dan yang lebih baharu dengan pengauditan NTLM dipertingkatkan.
Semasa membaca rekod, semak tanda SIGN dan status kunci sesi. Microsoft mengingatkan supaya tidak menapis berdasarkan aras amaran sahaja kerana sambungan bertandatangan dan tanpa tandatangan boleh muncul pada aras yang sama.
Ketiadaan rekod bermasalah dalam tempoh pemerhatian yang singkat juga perlu ditafsir dengan cermat. Sambungan untuk proses bulanan, sistem sandaran atau tugas yang jarang dijalankan mungkin belum muncul. Tempoh pemerhatian yang meliputi kitaran kerja sebenar memberi gambaran yang lebih berguna.
Sumber: NTLM signing security improvements in Windows.
Cadangan editorial untuk pasukan IT di Malaysia
Bagi syarikat, institusi pendidikan atau penyedia perkhidmatan IT di Malaysia yang menggunakan Windows, mulakan dengan senarai pelayan, aplikasi dalaman dan peranti yang masih bergantung pada NTLM. Contohnya, semak aplikasi perniagaan lama dan integrasi dengan peralatan pejabat bersama pemilik sistem atau pembekalnya. Ini ialah langkah perancangan editorial, bukan dakwaan bahawa sistem tersebut semestinya terjejas.
Uji kemas kini dalam persekitaran yang mewakili penggunaan sebenar, kemudian semak log dan rekodkan sambungan tanpa tandatangan. Bincangkan pilihan pembaikan dengan pembekal sebelum menguatkuasakan keperluan lebih awal. Sertakan ujian log masuk, akses fail dan proses berjadual yang penting kepada operasi organisasi.
Sediakan jadual perubahan, cara mengesahkan perkhidmatan selepas kemas kini dan pelan pemulihan jika ujian menemui masalah. Microsoft menyediakan pilihan konfigurasi untuk keserasian dan penguatkuasaan awal; pilihan tersebut perlu dinilai berdasarkan hasil audit dan dokumentasi terkini, bukan digunakan secara menyeluruh tanpa ujian.
Sumber: NTLM signing security improvements in Windows.
Rujukan
- NTLM signing security improvements in Windows — 2026-11-10
- November 10, 2026—KB5131090 (OS Build 20348.5870) — 2026-11-10
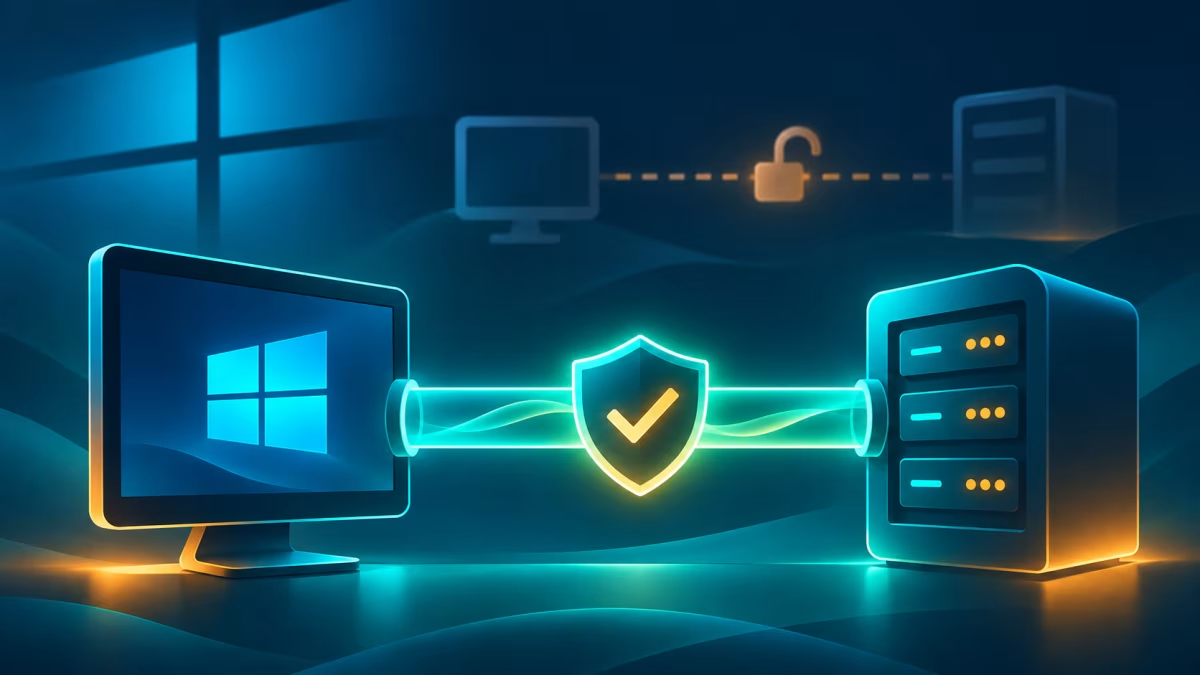
Disediakan secara automatik dengan bantuan AI berdasarkan sumber yang dipautkan. Semakan sumber: 2026-11-16. Gambar utama ialah ilustrasi janaan AI, bukan foto peristiwa sebenar.
Kumpulan perkongsian peluang kerjaya dalam bidang Teknologi Maklumat(ICT) di Malaysia.