- Algeria
- Bahamas
- Bahrain
- Belarus
- Belgium
- Belize
- Benin
- Bermuda
- Bhutan
- Bolivia
- Bonaire, Sint Eustatius, and Saba
- Botswana
- Bouvet Island
- Brazil
- British Indian Ocean Territory
- British Virgin Islands
- Brunei
- Bulgaria
- Burkina Faso
- Burundi
- Cambodia
- Cameroon
- Canada
- Cape Verde
- Cayman Islands
- Central African Republic
- Chad
- Chile
- China
- Christmas Island
- Cocos [Keeling] Islands
- Colombia
- Comoros
- Cook Islands
- Costa Rica
- Croatia
- Cuba
- Curaçao
- Cyprus
- Czech Republic
- Congo - Kinshasa
- Denmark
- Djibouti
- Dominica
- Dominican Republic
- Timor-Leste
- Ecuador
- Egypt
- El Salvador
- Equatorial Guinea
- Eritrea
- Estonia
- Ethiopia
- Falkland Islands
- Faroe Islands
- Fiji
- Finland
- France
- French Guiana
- French Polynesia
- French Southern Territories
- Gabon
- Gambia
- Georgia
- Germany
- Ghana
- Gibraltar
- Greece
- Greenland
- Grenada
- Guadeloupe
- Guam
- Guatemala
- Guernsey
- Guinea
- Guinea-Bissau
- Guyana
- Haiti
- Heard Island and McDonald Islands
- Honduras
- Hong Kong SAR China
- Hungary
- Iceland
- India
- Indonesia
- Iran
- Iraq
- Ireland
- Isle of Man
- Israel
- Italy
- Côte d’Ivoire
- Jamaica
- Japan
- Jersey
- Jordan
- Kazakhstan
- Kenya
- Kiribati
- Kosovo
- Kuwait
- Kyrgyzstan
- Laos
- Latvia
- Lebanon
- Lesotho
- Liberia
- Libya
- Liechtenstein
- Lithuania
- Luxembourg
- Macau SAR China
- Macedonia
- Madagascar
- Malawi
- Malaysia
- Maldives
- Mali
- Malta
- Marshall Islands
- Martinique
- Mauritania
- Mauritius
- Mayotte
- Mexico
- Micronesia
- Moldova
- Monaco
- Mongolia
- Montenegro
- Montserrat
- Morocco
- Mozambique
- Myanmar [Burma]
- Namibia
- Nauru
- Nepal
- Netherlands
- New Caledonia
- New Zealand
- Nicaragua
- Niger
- Nigeria
- Niue
- Norfolk Island
- North Korea
- Northern Mariana Islands
- Norway
- Oman
- Pakistan
- Palau
- Palestinian Territories
- Panama
- Papua New Guinea
- Paraguay
- Peru
- Philippines
- Pitcairn Islands
- Poland
- Portugal
- Puerto Rico
- Qatar
- Congo - Brazzaville
- Réunion
- Romania
- Russia
- Rwanda
- Saint Barthélemy
- Saint Helena
- Saint Kitts and Nevis
- Saint Lucia
- Saint Martin
- Saint Pierre and Miquelon
- Saint Vincent and the Grenadines
- Samoa
- San Marino
- São Tomé and Príncipe
- Saudi Arabia
- Senegal
- Serbia
- Serbia and Montenegro
- Seychelles
- Sierra Leone
- Singapore
- Sint Maarten
- Slovakia
- Slovenia
- Solomon Islands
- Somalia
- South Africa
- South Georgia and the South Sandwich Islands
- South Korea
- South Sudan
- Spain
- Sri Lanka
- Sudan
- Suriname
- Svalbard and Jan Mayen
- Swaziland
- Sweden
- Switzerland
- Syria
- Taiwan
- Tajikistan
- Tanzania
- Thailand
- Togo
- Tokelau
- Tonga
- Trinidad and Tobago
- Tunisia
- Turkey
- Turkmenistan
- Turks and Caicos Islands
- Tuvalu
- U.S. Virgin Islands
- Uganda
- Ukraine
- United Kingdom
- United States
- U.S. Minor Outlying Islands
- Uruguay
- Uzbekistan
- Vanuatu
- Vatican City
- Venezuela
- Vietnam
- Wallis and Futuna
- Western Sahara
- Yemen
- Zambia
- Zimbabwe
 by Ts Hasnan
- 05, Oct 2026
Microsoft Umum Sijil Baharu NuGet: Semak Kepercayaan Pakej dalam Binaan .NET
Pada 23 September 2026, Microsoft mengumumkan peralihan sijil untuk menandatangani pakej NuGet keluarannya, bermula seawal tarikh tersebut. Bagi pembangun .NET, perkembangan ini membuka persoalan praktikal: adakah proses binaan aplikasi mengenali sijil baharu itu?
Siapa yang perlu menyemak tetapan?
Menurut pasukan NuGet, perubahan ini melibatkan pengguna yang menetapkan senarai penandatangan dipercayai termasuk Microsoft, atau menggunakan dotnet nuget verify untuk memadankan sijil Microsoft. Pengguna di luar dua keadaan tersebut dijangka tidak terjejas.
Pakej sedia ada mengekalkan tandatangan lamanya. Microsoft meminta pengguna terlibat menambah sijil baharu sambil mengekalkan sijil terdahulu. Pemasangan pakej bertandatangan baharu boleh gagal dengan ralat NU3034 jika senarai kepercayaan belum dikemas kini. Pengumuman ini memberikan skop tindakan tertentu, bukannya arahan supaya semua projek menukar versi .NET.
Sumber: Microsoft is updating its author-signing certificate starting September 23, 2026.
Apa yang sebenarnya diperiksa oleh tandatangan?
Dokumentasi NuGet menerangkan bahawa pemasangan pakej disekat apabila kandungannya telah berubah selepas ditandatangani. Tetapan signatureValidationMode dengan nilai require pula membolehkan klien mewajibkan tandatangan daripada sijil yang dipercayai dalam nuget.config. Kepercayaan boleh ditentukan berdasarkan pengarang atau repositori.
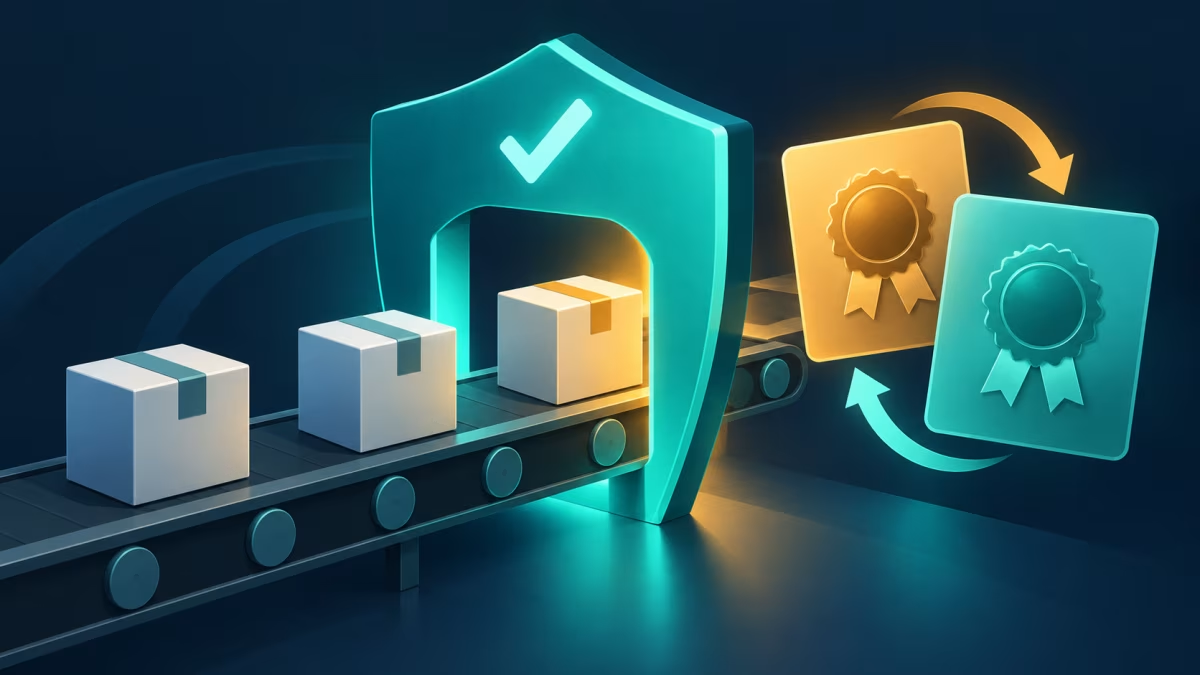
Sebagai penerangan konsep, bayangkan bungkusan yang mempunyai meterai serta pengirim yang dikenali. Pemeriksaan meterai menjawab soalan tentang keutuhan bungkusan; senarai pengirim menjawab soalan tentang pihak yang diterima. Kedua-duanya mempunyai tujuan berbeza. Analogi ini juga membantu menjelaskan mengapa pasukan perlu memahami dasar sedia ada sebelum mengubahnya semata-mata untuk meluluskan satu pemasangan yang gagal.
Sumber: Manage package trust boundaries.
Konfigurasi boleh berbeza antara komputer
NuGet menggabungkan tetapan daripada beberapa peringkat, termasuk komputer, pengguna dan folder penyelesaian projek. Dokumentasi Microsoft turut menjelaskan bahawa lokasi arahan dijalankan boleh mempengaruhi konfigurasi yang digunakan. Apabila fail konfigurasi ditentukan secara jelas melalui pilihan yang berkaitan, hanya tetapan fail tersebut digunakan.
Ini memberikan asas untuk menyiasat keadaan apabila projek berjaya dibina pada komputer pembangun tetapi gagal pada pelayan integrasi berterusan. Sebagai contoh hipotetikal, seorang pembangun mungkin telah mengemas kini tetapan peribadinya, sedangkan akaun pelayan binaan masih membaca dasar lama. Perbezaan itu ialah kemungkinan untuk diperiksa, bukan diagnosis automatik bagi setiap kegagalan. Bandingkan fail yang benar-benar digunakan sebelum menyalahkan kod aplikasi.
Sumber: Common NuGet configurations.
Pengesahan perlu menghasilkan bukti yang boleh dibaca
Dokumentasi dotnet nuget verify menyatakan bahawa pilihan certificate-fingerprint memadankan sijil penandatangan dengan cap jari SHA-256 yang diberikan. Pilihan itu boleh diulang untuk menerima beberapa cap jari. Tahap keluaran terperinci pula boleh memaparkan maklumat rantaian sijil untuk membantu siasatan.
Arahan tersebut mempunyai keperluan stor sijil akar bagi tandatangan kod dan cap masa, serta batas sokongan mengikut gabungan sistem pengendalian dan SDK. Oleh itu, keputusan ujian perlu disertakan konteks persekitaran. Catatan bahawa pengesahan berjaya pada satu mesin lebih bermakna apabila versi SDK, sistem pengendalian dan konfigurasi yang digunakan turut direkodkan.
Sumber: dotnet nuget verify.
Cadangan editorial untuk pasukan di Malaysia
Bagi pasukan tempatan yang menyelenggara aplikasi .NET, jadikan semakan ini tugasan kecil yang mempunyai pemilik jelas. Pilih satu projek wakil, kenal pasti konfigurasi pada komputer pembangun dan pelayan binaan, kemudian bandingkan senarai sijil dengan pengumuman rasmi. Elakkan menyalin cap jari daripada tangkap layar atau perbualan yang tidak menyertakan sumber.
Uji perubahan dalam persekitaran berasingan menggunakan pakej lama serta pakej bertandatangan baharu yang telah dikenal pasti. Simpan keputusan sebelum dan selepas perubahan bersama semakan konfigurasi. Tetapkan kriteria penerimaan: kedua-dua kelompok pakej yang dibenarkan boleh disahkan, sementara dasar kepercayaan kekal seperti yang dipersetujui.
Untuk pasukan kecil, satu nota ringkas dalam repositori sudah boleh menjadi permulaan: siapa menyemak sijil, dari mana nilainya diperoleh dan bagaimana ujian diulang. Ini ialah cadangan editorial untuk pengurusan kerja, bukan laporan bahawa organisasi Malaysia telah mengalami gangguan akibat perubahan tersebut.
Cadangan editorial untuk pelajar dan pencari kerja
Pelajar boleh menjadikan perkembangan ini latihan dokumentasi teknikal. Bina projek percubaan, terangkan perbezaan antara sumber pakej dan penandatangan dipercayai, kemudian catat bagaimana konfigurasi dipilih. Gunakan data serta pakej latihan yang sesuai tanpa membawa masuk tetapan sulit organisasi.
Hasil portfolio yang berguna ialah laporan pendek dengan persoalan, kaedah ujian, pemerhatian dan batas kesimpulan. Contohnya, nyatakan bahawa ujian hanya meliputi satu sistem pengendalian. Latihan sebegini memberi ruang untuk menunjukkan cara anda menyiasat masalah secara tersusun dan menerangkan keputusan kepada rakan sekerja, tanpa membuat dakwaan bahawa satu ujian membuktikan keselamatan keseluruhan aplikasi.
Rujukan
- Microsoft is updating its author-signing certificate starting September 23, 2026 — 2026-09-23
- Manage package trust boundaries
- Common NuGet configurations
- dotnet nuget verify
Disediakan secara automatik dengan bantuan AI berdasarkan sumber yang dipautkan. Semakan sumber: 2026-10-05. Gambar utama ialah ilustrasi janaan AI, bukan foto peristiwa sebenar.
Kumpulan perkongsian peluang kerjaya dalam bidang Teknologi Maklumat(ICT) di Malaysia.