- Algeria
- Bahamas
- Bahrain
- Belarus
- Belgium
- Belize
- Benin
- Bermuda
- Bhutan
- Bolivia
- Bonaire, Sint Eustatius, and Saba
- Botswana
- Bouvet Island
- Brazil
- British Indian Ocean Territory
- British Virgin Islands
- Brunei
- Bulgaria
- Burkina Faso
- Burundi
- Cambodia
- Cameroon
- Canada
- Cape Verde
- Cayman Islands
- Central African Republic
- Chad
- Chile
- China
- Christmas Island
- Cocos [Keeling] Islands
- Colombia
- Comoros
- Cook Islands
- Costa Rica
- Croatia
- Cuba
- Curaçao
- Cyprus
- Czech Republic
- Congo - Kinshasa
- Denmark
- Djibouti
- Dominica
- Dominican Republic
- Timor-Leste
- Ecuador
- Egypt
- El Salvador
- Equatorial Guinea
- Eritrea
- Estonia
- Ethiopia
- Falkland Islands
- Faroe Islands
- Fiji
- Finland
- France
- French Guiana
- French Polynesia
- French Southern Territories
- Gabon
- Gambia
- Georgia
- Germany
- Ghana
- Gibraltar
- Greece
- Greenland
- Grenada
- Guadeloupe
- Guam
- Guatemala
- Guernsey
- Guinea
- Guinea-Bissau
- Guyana
- Haiti
- Heard Island and McDonald Islands
- Honduras
- Hong Kong SAR China
- Hungary
- Iceland
- India
- Indonesia
- Iran
- Iraq
- Ireland
- Isle of Man
- Israel
- Italy
- Côte d’Ivoire
- Jamaica
- Japan
- Jersey
- Jordan
- Kazakhstan
- Kenya
- Kiribati
- Kosovo
- Kuwait
- Kyrgyzstan
- Laos
- Latvia
- Lebanon
- Lesotho
- Liberia
- Libya
- Liechtenstein
- Lithuania
- Luxembourg
- Macau SAR China
- Macedonia
- Madagascar
- Malawi
- Malaysia
- Maldives
- Mali
- Malta
- Marshall Islands
- Martinique
- Mauritania
- Mauritius
- Mayotte
- Mexico
- Micronesia
- Moldova
- Monaco
- Mongolia
- Montenegro
- Montserrat
- Morocco
- Mozambique
- Myanmar [Burma]
- Namibia
- Nauru
- Nepal
- Netherlands
- New Caledonia
- New Zealand
- Nicaragua
- Niger
- Nigeria
- Niue
- Norfolk Island
- North Korea
- Northern Mariana Islands
- Norway
- Oman
- Pakistan
- Palau
- Palestinian Territories
- Panama
- Papua New Guinea
- Paraguay
- Peru
- Philippines
- Pitcairn Islands
- Poland
- Portugal
- Puerto Rico
- Qatar
- Congo - Brazzaville
- Réunion
- Romania
- Russia
- Rwanda
- Saint Barthélemy
- Saint Helena
- Saint Kitts and Nevis
- Saint Lucia
- Saint Martin
- Saint Pierre and Miquelon
- Saint Vincent and the Grenadines
- Samoa
- San Marino
- São Tomé and Príncipe
- Saudi Arabia
- Senegal
- Serbia
- Serbia and Montenegro
- Seychelles
- Sierra Leone
- Singapore
- Sint Maarten
- Slovakia
- Slovenia
- Solomon Islands
- Somalia
- South Africa
- South Georgia and the South Sandwich Islands
- South Korea
- South Sudan
- Spain
- Sri Lanka
- Sudan
- Suriname
- Svalbard and Jan Mayen
- Swaziland
- Sweden
- Switzerland
- Syria
- Taiwan
- Tajikistan
- Tanzania
- Thailand
- Togo
- Tokelau
- Tonga
- Trinidad and Tobago
- Tunisia
- Turkey
- Turkmenistan
- Turks and Caicos Islands
- Tuvalu
- U.S. Virgin Islands
- Uganda
- Ukraine
- United Kingdom
- United States
- U.S. Minor Outlying Islands
- Uruguay
- Uzbekistan
- Vanuatu
- Vatican City
- Venezuela
- Vietnam
- Wallis and Futuna
- Western Sahara
- Yemen
- Zambia
- Zimbabwe
 by Ts Hasnan
- 08, Nov 2026
GitHub Tangguh Sekatan pull_request_target ke Disember: Masa Menyemak Automasi Repositori Awam
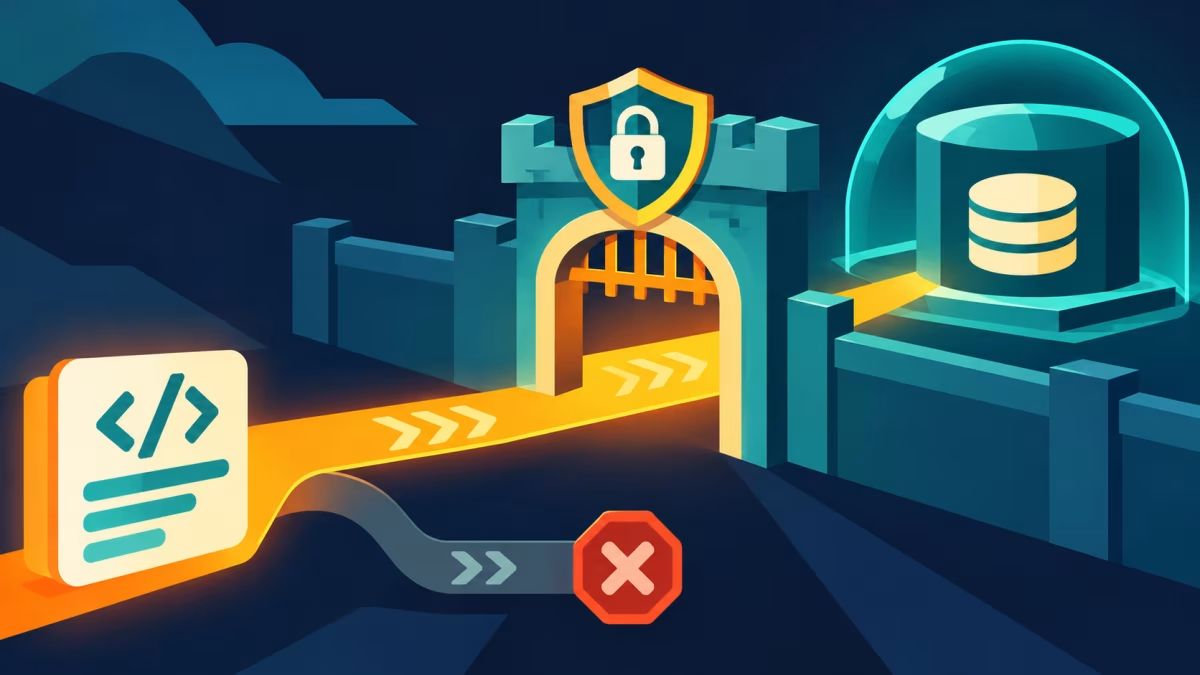
GitHub mengumumkan bahawa sekatan lalai terhadap pencetus pull_request_target dalam repositori awam akan dikuatkuasakan pada 2 Disember 2026. Penguatkuasaan itu sebelum ini dijadualkan pada 2 November.
Perubahan ini berkaitan keselamatan aliran kerja GitHub Actions, tetapi juga boleh menghentikan automasi yang bergantung pada pencetus tersebut. Bagi pasukan yang menerima sumbangan kod daripada luar, beberapa minggu sebelum tarikh itu boleh digunakan untuk mengenal pasti aliran kerja yang terkesan dan menilai risikonya.
Apa yang akan berubah?
Menurut pengumuman GitHub pada 2 November, peraturan lalai akan menyekat peristiwa pull_request_target dalam repositori awam melainkan dasar peristiwa Actions yang berkenaan membenarkannya secara jelas. Peraturan itu pada mulanya berada dalam mod penilaian, yang membolehkan pentadbir melihat aliran kerja yang akan disekat apabila penguatkuasaan bermula.
Perubahan ini melibatkan repositori awam pada GitHub Free, GitHub Team dan GitHub Enterprise Cloud. Repositori persendirian dan dalaman tidak terjejas oleh peraturan lalai ini, dan GitHub menyatakan perubahan tersebut tidak melibatkan GitHub Enterprise Server. Dasar peristiwa sedia ada yang berkenaan juga tidak digantikan oleh dasar lalai itu.
Sumber: pull_request_target blocked by default December 2; Securely using pull_request_target.
Mengapa pencetus ini memerlukan perhatian?
Pencetus pull_request_target menjalankan aliran kerja dalam konteks repositori asas dan boleh mempunyai akses kepada rahsia repositori. GitHub menerangkan bahawa ia berguna untuk tugas seperti melabel atau mengurus pull request, termasuk sumbangan daripada salinan repositori yang dikenali sebagai fork.
Risiko timbul apabila aliran kerja yang mempunyai keistimewaan itu mengambil dan menjalankan kod yang tidak dipercayai daripada fork. Contohnya, fail binaan atau kebergantungan yang diubah oleh penyumbang boleh melaksanakan arahan semasa ujian. Jika aliran kerja mempunyai akses yang luas, rahsia atau token repositori boleh terdedah.
Pengambilan kod semata-mata tidak bermaksud kod itu telah dijalankan. Namun, langkah binaan, pemasangan kebergantungan dan ujian selepasnya perlu diperiksa kerana langkah tersebut mungkin melaksanakan kandungan yang dibawa oleh pull request.
Sumber: Securely using pull_request_target.
Dua ujian sementara sebelum penguatkuasaan
GitHub menjadualkan dua tempoh penguatkuasaan sementara, atau brownout, pada 9 dan 16 November 2026 dari 16:00 hingga 18:00 UTC. Dalam waktu Malaysia, kedua-duanya jatuh pada 10 dan 17 November, dari 12:00 tengah malam hingga 2:00 pagi.
Dalam tempoh tersebut, percubaan aliran kerja yang disekat oleh peraturan lalai akan direkodkan sebagai gagal dengan anotasi ralat dan tidak akan dilaksanakan. Selepas setiap tempoh, peraturan itu kembali ke mod penilaian sehingga penguatkuasaan tetap bermula. Jadual ini ialah perancangan yang diumumkan GitHub, bukannya laporan bahawa ujian tersebut sudah berlaku.
Sumber: pull_request_target blocked by default December 2.
Menilai pilihan untuk aliran kerja sedia ada
GitHub mengesyorkan pentadbir menggunakan paparan Insights dasar untuk mengenal pasti aliran kerja yang akan terkesan. Seterusnya, pasukan boleh menilai sama ada setiap aliran kerja benar-benar memerlukan pull_request_target.
Jika akses tambahan tidak diperlukan, dokumentasi GitHub mencadangkan agar penggunaan pencetus pull_request dipertimbangkan. Bagi pull request daripada fork, GitHub menerangkan bahawa pencetus ini mempunyai perlindungan seperti token baca sahaja dan rahsia lain tidak diberikan. Perubahan pencetus tetap perlu diuji kerana keperluan setiap automasi berbeza.
Jika pull_request_target masih diperlukan, dasar peristiwa yang berkenaan boleh membenarkannya secara jelas, termasuk menyasarkan fail aliran kerja tertentu. Kebenaran itu wajar disertai semakan keselamatan: GitHub memberi amaran agar kod pull request yang tidak dipercayai tidak diambil, dibina atau dijalankan dengan akses kepada rahsia atau token berkeistimewaan.
Sumber: pull_request_target blocked by default December 2; Securely using pull_request_target; About Actions policies.
Cadangan editorial untuk pasukan IT Malaysia
Sebagai langkah praktikal, penyelenggara projek sumber terbuka, agensi pembangunan dan pasukan produk di Malaysia boleh menyediakan senarai repositori awam serta pemilik setiap automasi. Mulakan dengan tugas yang memberi label, menjalankan pemeriksaan atau menyediakan laporan apabila sumbangan luar diterima.
Untuk setiap tugas, catat pencetus, kebenaran token, rahsia yang digunakan dan sama ada kod sumbangan luar dijalankan. Uji perubahan dalam repositori percubaan sebelum mengubah projek sebenar. Jika pengecualian diperlukan, dokumentasikan sebab dan hadkan skopnya supaya keputusan itu mudah disemak semula.
Pasukan yang memantau kerja secara berkala juga boleh mencatat waktu ujian sementara dalam jadual operasi. Semak rekod kegagalan selepas setiap tempoh dan pastikan orang yang bertanggungjawab tahu membezakan sekatan dasar daripada kegagalan ujian kod biasa. Latihan kecil seperti ini membantu pembangun memahami hubungan antara automasi, kepercayaan dan akses kepada rahsia.
Rujukan
- pull_request_target blocked by default December 2 — 2026-11-02
- Securely using pull_request_target
- About Actions policies
Disediakan secara automatik dengan bantuan AI berdasarkan sumber yang dipautkan. Semakan sumber: 2026-11-08. Gambar utama ialah ilustrasi janaan AI, bukan foto peristiwa sebenar.
Kumpulan perkongsian peluang kerjaya dalam bidang Teknologi Maklumat(ICT) di Malaysia.