 by Ts Hasnan
Memastikan SSH Server Anda Selamat: Langkah Demi Langkah
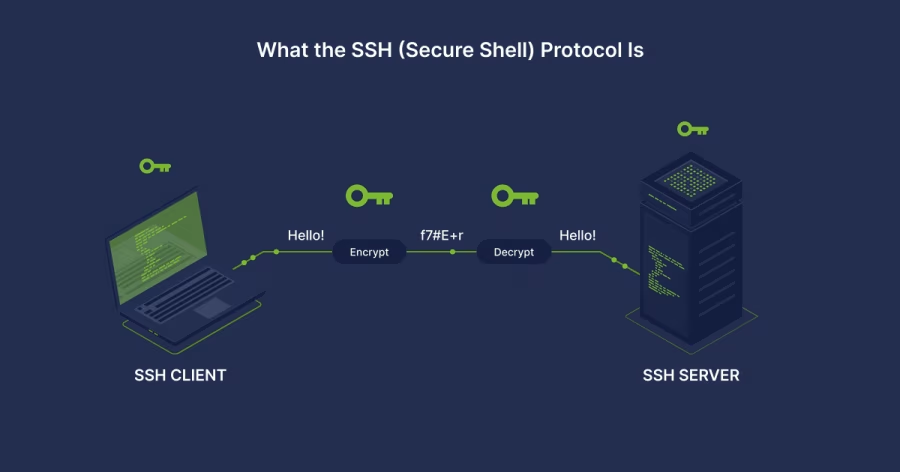
Dalam era digital masa kini, keselamatan siber menjadi aspek utama yang tidak boleh diabaikan. Salah satu komponen penting dalam pengurusan pelayan (server) ialah Secure Shell (SSH), yang digunakan untuk akses jarak jauh secara selamat. Namun, tanpa konfigurasi yang betul, SSH boleh menjadi pintu masuk kepada ancaman siber. Artikel ini akan membimbing anda langkah demi langkah untuk memastikan SSH server anda benar-benar selamat.
1. Tukar Port Lalai SSH
Secara lalai, SSH menggunakan port 22. Penyerang sering mengimbas port ini untuk mencari kelemahan. Tukar port SSH kepada nombor lain yang kurang diketahui untuk mengurangkan risiko serangan automatik.
- Edit fail konfigurasi
/etc/ssh/sshd_config. - Cari baris
Port 22dan tukar kepada nombor port pilihan anda, contohnyaPort 2222. - Simpan dan mulakan semula perkhidmatan SSH.
2. Gunakan Pengesahan Kunci Awam (Public Key Authentication)
Elakkan penggunaan kata laluan untuk login SSH. Gunakan pengesahan berasaskan kunci awam untuk keselamatan yang lebih kukuh.
- Jana sepasang kunci menggunakan
ssh-keygenpada komputer klien anda. - Salin kunci awam ke pelayan menggunakan
ssh-copy-id user@server. - Pastikan hanya kunci awam yang sah dimasukkan ke dalam fail
~/.ssh/authorized_keys.
3. Nonaktifkan Login Root Melalui SSH
Akaun root sering menjadi sasaran utama serangan. Nonaktifkan akses root secara langsung melalui SSH.
- Edit
/etc/ssh/sshd_configdan ubah barisPermitRootLoginkepadano. - Simpan perubahan dan mulakan semula perkhidmatan SSH.
- Gunakan akaun pengguna biasa dan gunakan
sudountuk akses root jika diperlukan.
4. Hadkan Akses SSH Mengikut IP
Benarkan hanya alamat IP tertentu untuk mengakses SSH server anda. Ini boleh dilakukan melalui konfigurasi firewall seperti iptables atau firewalld.
- Tambahkan peraturan firewall untuk membenarkan akses hanya dari alamat IP yang dipercayai.
- Contoh menggunakan
ufw:sudo ufw allow from 192.168.1.2 to any port 22
5. Aktifkan dan Pantau Fail Log SSH
Sentiasa pantau aktiviti log masuk SSH melalui fail log seperti /var/log/auth.log atau /var/log/secure. Ini membantu anda mengesan sebarang cubaan pencerobohan lebih awal.
- Gunakan perisian seperti
fail2banuntuk menghalang IP yang cuba menyerang secara berulang. - Semak log secara berkala untuk sebarang aktiviti mencurigakan.
6. Kemas Kini Perisian SSH Secara Berkala
Sentiasa pastikan perisian SSH dan sistem operasi anda dikemas kini dengan versi terbaru. Pembaruan selalunya mengandungi tampalan keselamatan penting untuk mencegah eksploitasi kerentanan.
- Gunakan
apt update && apt upgrade(Debian/Ubuntu) atauyum update(CentOS/RHEL). - Periksa changelog atau senarai kemas kini untuk mengetahui penambahbaikan keselamatan.
Kesimpulan
Keselamatan SSH server adalah tanggungjawab setiap pentadbir sistem. Dengan mengikuti langkah-langkah di atas, anda dapat mengurangkan risiko serangan dan memastikan data serta sistem sentiasa dilindungi. Mulakan langkah perlindungan hari ini dan jadikan keselamatan sebagai keutamaan dalam pengurusan pelayan anda.